

 Камеры для конференций


 Конференц-системы


 Микрофоны для конференций


 Терминалы ВКС


 Звуковое оборудование


 Системы отображения


 Видео оборудование


 Отраслевые решения


 Аксессуары


Безопасный чат: что это такое и как выбрать для бизнеса?
Безопасный чат — это платформа, в которой защита данных заложена на уровне передачи, хранения и управления доступом. Такой инструмент должен обеспечивать конфиденциальность переписки, файлов, звонков и истории общения, снижая риск перехвата, несанкционированного входа и утечек.
Безопасность чата определяется четырьмя уровнями: защитой передачи данных, защитой хранения, контролем доступа и управлением корпоративной средой.
В отличие от обычных мессенджеров, безопасный чат нужно оценивать не только по удобству общения. Важны проверяемые механизмы защиты: шифрование трафика, многофакторная аутентификация, разграничение прав, контроль подключенных устройств, правила хранения данных и централизованное администрирование.
Для личного общения приоритетом обычно становится конфиденциальность переписки. Для компании безопасный чат становится частью ИТ-инфраструктуры, поэтому к защите сообщений добавляются управление учетными записями, аудит, размещение данных, интеграция с корпоративными системами и возможность быстро отозвать доступ сотрудника.
Кратко: что должно быть в безопасном чате?
| Что проверить? | Зачем это нужно |
|---|---|
| Шифрование | Защищает содержимое сообщений и передаваемые данные |
| Защита хранения | Снижает риск доступа к истории, файлам и резервным копиям |
| Аутентификация | Снижает риск входа под чужой учетной записью |
| Управление пользователями | Позволяет выдавать и отзывать доступ централизованно |
| Модель развертывания | Определяет, кто контролирует серверную инфраструктуру и размещение данных |
| Аудит | Помогает отслеживать входы, изменения и административные действия |
| Контроль устройств | Позволяет ограничивать доступ с потерянных или неподконтрольных устройств |
Примечание 1. Шифрование само по себе не делает чат безопасным для компании.
Даже при надежной защите содержимого переписки риск остается, если злоумышленник получил учетную запись сотрудника, устройство не контролируется, а компания не может отозвать доступ или управлять сроком хранения данных. Корпоративная безопасность чата определяется всей системой управления, а не одной криптографической функцией.
Почему безопасный чат стал необходимостью?
Безопасный чат стал необходимостью, потому что значительная часть рабочих коммуникаций происходит именно в мессенджерах. В корпоративных переписках сотрудники обсуждают проекты, согласовывают задачи, передают документы, проводят звонки и обмениваются внутренними файлами. Если такой канал связи защищен недостаточно, даже случайная утечка может привести к раскрытию персональных данных, коммерческой информации и деталей внутренних процессов компании.
Для бизнеса безопасный чат важен не только как средство защиты от внешних угроз, но и как инструмент управления корпоративной коммуникацией. Такой способ взаимодействия помогает разграничивать права доступа, контролировать состав участников, ограничивать действия пользователей, управлять подключенными устройствами и централизованно администрировать рабочее общение.
Например, в потребительском мессенджере сотрудник может переслать конфиденциальный документ в личный аккаунт или сохранить историю сообщений на неподконтрольном устройстве. В защищенной корпоративной среде организация может устанавливать собственные правила доступа, хранения данных и управления учетными записями.
Как работает защита в безопасном чате?
Сквозное шифрование
Сквозное шифрование означает, что сообщение шифруется на устройстве отправителя и расшифровывается только на устройстве получателя. При таком подходе содержимое переписки недоступно третьим лицам без ключей расшифровки, даже если трафик будет перехвачен.
Сквозное шифрование особенно важно для личных диалогов, конфиденциальных рабочих обсуждений и передачи чувствительных данных. Если безопасный чат не поддерживает этот механизм, уровень защиты содержимого переписки нужно оценивать отдельно.
Защита при хранении
Безопасный чат должен защищать данные не только в момент отправки, но и в момент хранения. Защита трафика снижает риск перехвата сообщений в сети, а защита данных в базе и резервных копиях снижает риск доступа к истории переписки на стороне сервера.
При выборе безопасного чата проверьте, описаны ли следующие элементы:
-
шифрование трафика;
-
защита данных в базе;
-
защита резервных копий;
-
правила хранения файлов и вложений.
Аутентификация и управление доступом
Безопасный чат должен поддерживать надежную аутентификацию. В зависимости от продукта это могут быть сложные пароли, многофакторная защита, одноразовые коды, единый вход и ограничение активных устройств.
Для компании важны не только методы входа, но и административные функции. Корпоративный безопасный чат должен позволять управлять ролями пользователей, быстро отключать учетные записи уволенных сотрудников, ограничивать действия в группах и контролировать подключенные устройства.
Защита метаданных
Метаданные — сведения о том, кто, когда и с кем общался, с какого устройства выполнялся вход и какие файлы отправлялись. Даже если содержание переписки зашифровано, утечка метаданных может показать структуру общения внутри компании или активность конкретного пользователя.
Безопасный чат с высоким уровнем защиты должен минимизировать сбор метаданных, ограничивать доступ к ним и прозрачно описывать, какие служебные данные система все же хранит. Для корпоративной системы также важно понимать, какие метаданные необходимы для аудита и администрирования и кто может их просматривать.
Защита учетной записи и устройства
Даже сильное шифрование не защищает переписку, если злоумышленник получил доступ к разблокированному устройству или учетной записи пользователя. Поэтому защита конечных устройств, отзыв активных сеансов и возможность отключения потерянного устройства должны рассматриваться вместе с защитой самого канала связи.
| Уровень защиты | Что защищает | Что остается проверить |
|---|---|---|
| Передача данных | Сообщения и файлы во время передачи | Тип шифрования и управление ключами |
| Хранение | История, файлы и резервные копии | Где находятся данные и кто получает доступ |
| Учетная запись | Доступ пользователя к системе | Многофакторная защита, единый вход, отзыв доступа |
| Устройство | Доступ с конкретного компьютера или смартфона | Контроль активных устройств и сеансов |
| Администрирование | Корпоративные правила использования | Роли, журналы событий и политики хранения |
Примечание 2. Безопасность при передаче и безопасность при хранении — разные задачи.
Защищенный канал снижает риск перехвата сообщения во время передачи, но не определяет, кто сможет прочитать его позже из истории или резервной копии. Поэтому при выборе чата необходимо отдельно проверять транспорт, серверное хранилище, резервные копии и права администраторов.
Какие функции должен иметь безопасный чат?
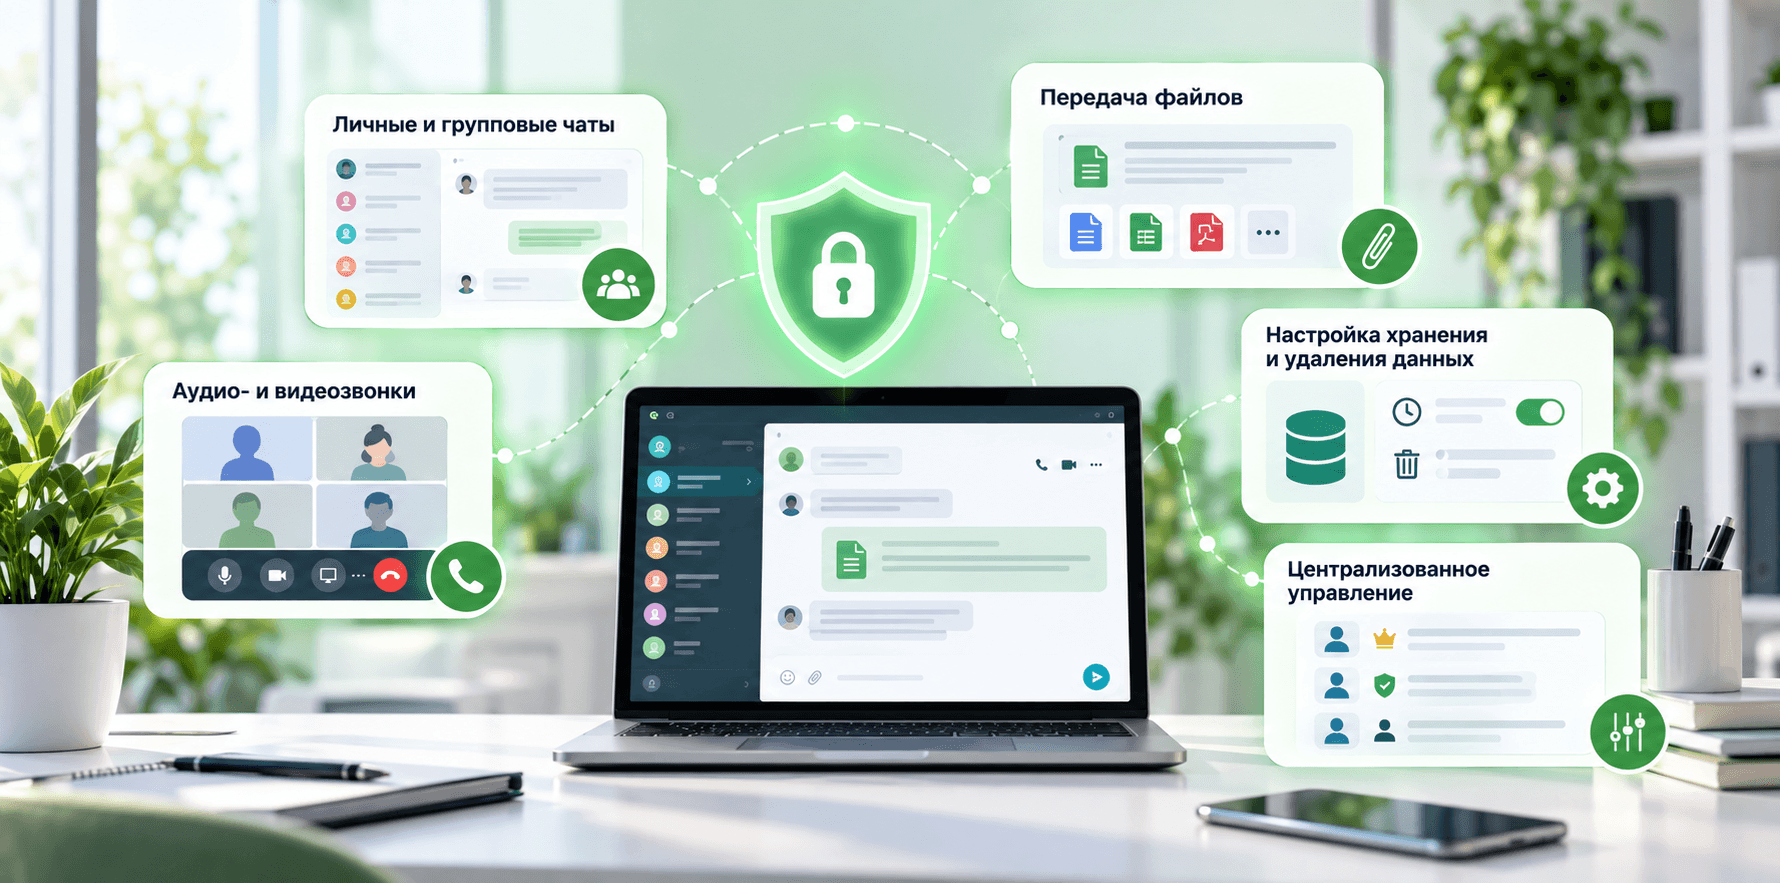
Безопасный чат для повседневного использования должен одновременно решать две задачи: защищать данные и оставаться удобным для общения. Минимальный набор функций зависит от сценария использования.
Личные и групповые чаты
Безопасный чат должен поддерживать личные диалоги и групповые обсуждения с предсказуемыми правилами доступа. Для рабочих сценариев важно, чтобы администратор мог управлять составом участников, контролировать приглашения и ограничивать доступ к конфиденциальным каналам.
Передача файлов
Безопасный чат должен защищать не только текст, но и вложения. Если пользователи пересылают документы, таблицы, изображения, презентации и архивы, чат должен обеспечивать защиту доступа к файлам, правила их хранения и контроль распространения.
Аудио- и видеозвонки
Если безопасный чат используется для удаленной работы, консультаций или переговоров, защита звонков становится таким же важным требованием, как и защита переписки. Для рабочих сценариев стоит отдельно проверить, как платформа защищает голосовые и видеосессии и какие административные настройки доступны для звонков.
Настройка хранения и удаления данных
Для личного использования может быть важна функция автоматического удаления сообщений через заданное время. Для бизнеса чаще важнее контролируемое хранение истории, архивирование и выполнение внутренних правил хранения. Безопасный чат должен поддерживать тот сценарий, который нужен пользователю или организации.
Централизованное управление
В компании администратор должен иметь возможность управлять учетными записями, группами, правами и доступом сотрудников из единой системы. Это особенно важно при приеме и увольнении сотрудников, изменении ролей и работе с временными участниками проектов.
Кому нужен безопасный чат?
Для личного общения
Безопасный чат нужен пользователям, которые хотят защитить личную переписку, фотографии, документы и контакты от постороннего доступа. Для частного использования особенно важны защита учетной записи, конфиденциальность сообщений и контроль устройств.
Для бизнеса
Безопасный чат нужен компаниям, которые обсуждают в переписке проекты, бюджеты, документы, отчеты, договоры и внутренние инструкции. Если рабочая коммуникация идет через обычные мессенджеры без контроля хранения данных и доступа пользователей, риск утечки заметно возрастает.
Для отраслей с повышенными требованиями
Безопасный чат особенно важен для медицины, образования, финансового сектора, промышленности и государственных организаций. В таких сферах чат часто используется для передачи персональных данных, служебной информации и конфиденциальных рабочих материалов.
Чем выше требования к контролю учетных записей, истории, устройств и размещению данных, тем меньше подходит обычный потребительский мессенджер.
Как меняются требования в зависимости от сценария?
| Сценарий | Что особенно важно |
|---|---|
| Личное общение | Защита переписки, учетной записи и устройств |
| Небольшая рабочая команда | Групповые чаты, файлы, управление участниками и удобство |
| Крупная организация | Каталоги пользователей, роли, аудит, централизованное управление |
| Закрытая корпоративная сеть | Локальное развертывание и контроль инфраструктуры |
| Регулируемая отрасль | Политики доступа, аудит, размещение и сроки хранения данных |
Основные угрозы при использовании обычных чатов
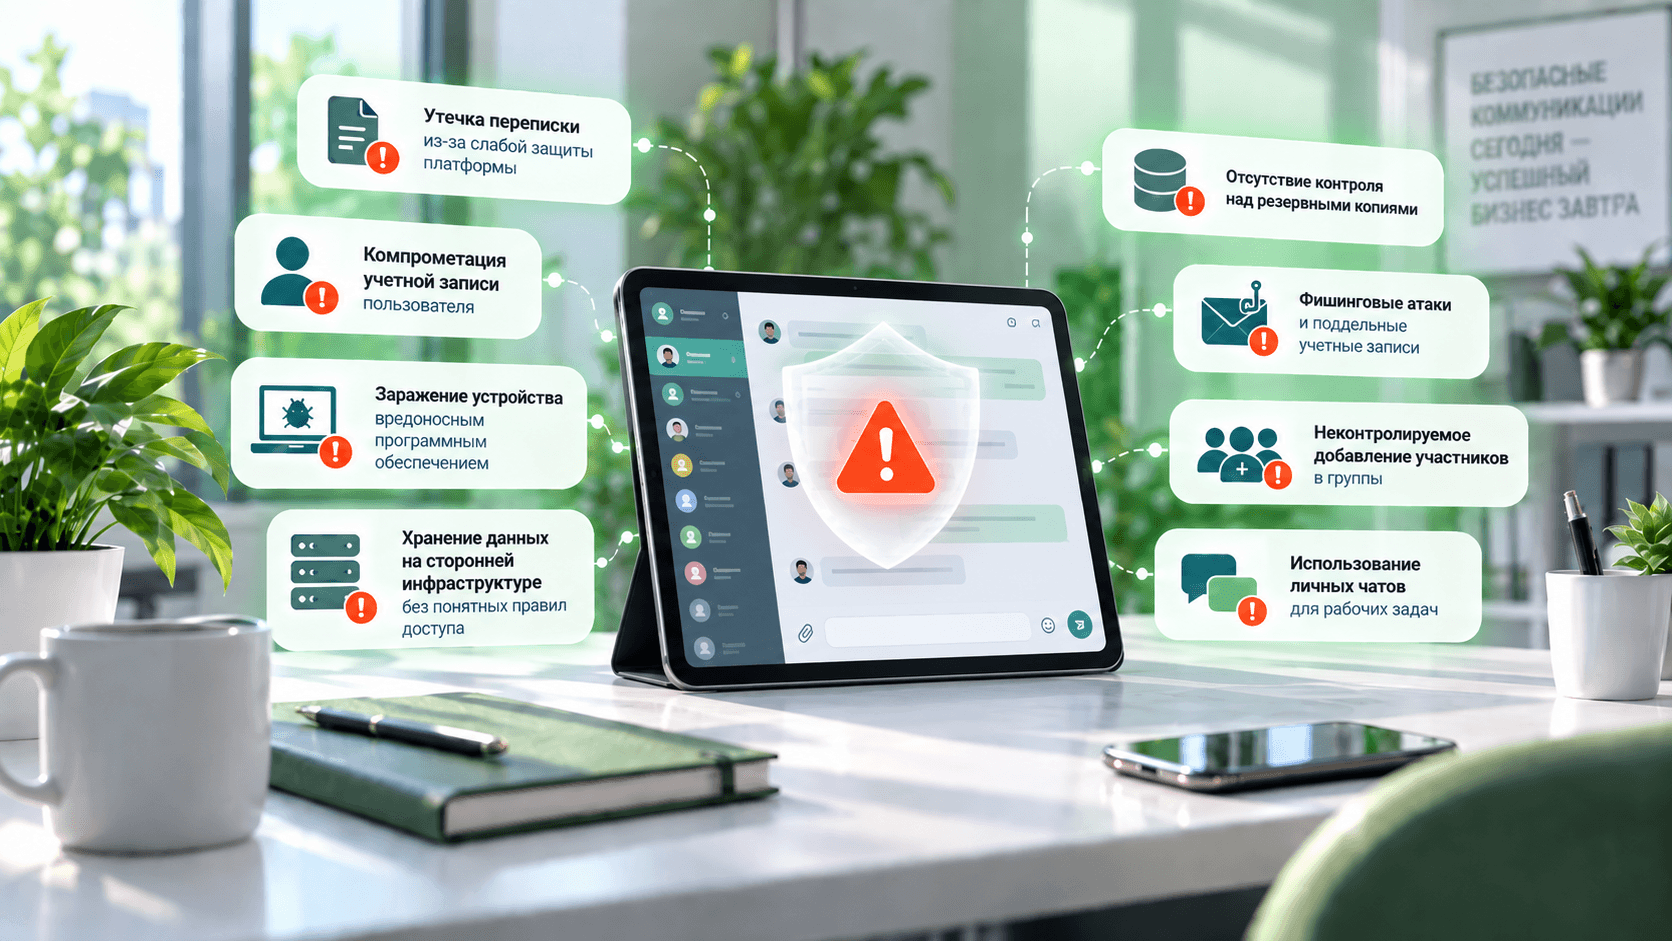
Обычный мессенджер может быть удобным, но при этом не давать нужного уровня контроля. Основные риски здесь вполне конкретны:
-
утечка переписки из-за слабой защиты платформы;
-
компрометация учетной записи пользователя;
-
заражение устройства вредоносным программным обеспечением;
-
хранение данных на сторонней инфраструктуре без понятных правил доступа;
-
отсутствие контроля над резервными копиями;
-
фишинговые атаки и поддельные учетные записи;
-
неконтролируемое добавление участников в группы;
-
использование личных чатов для рабочих задач.
Если компания не понимает, где хранятся сообщения, кто имеет доступ к серверу и как управляются учетные записи, обычный чат становится слабым звеном в системе информационной безопасности.
Примечание 3. Для бизнеса опасен не только взлом мессенджера, но и потеря управляемости.
Сотрудник может продолжать иметь доступ после увольнения, рабочие файлы могут остаться на личном устройстве, а администратор может не видеть активные сеансы. Поэтому корпоративный безопасный чат должен решать не только задачу конфиденциальности, но и задачу жизненного цикла доступа.
Критерии оценки безопасного чата
Эта таблица нужна не для повторения общих требований, а для проверки конкретного продукта перед выбором.
|
Критерий |
Практический вопрос |
|---|---|
|
Шифрование |
Как именно защищаются сообщения, файлы и сетевой трафик? |
|
Хранение данных |
Где физически хранятся сообщения, файлы и резервные копии? |
|
Модель развертывания |
Можно ли использовать собственный сервер или частную инфраструктуру? |
|
Аутентификация |
Какие способы входа доступны и можно ли быстро отозвать доступ? |
|
Администрирование |
Можно ли централизованно управлять ролями, группами и учетными записями? |
|
Аудит |
Какие события и административные действия фиксируются? |
|
Хранение истории |
Можно ли задавать сроки хранения, архивирования и удаления сообщений? |
|
Устройства |
Можно ли увидеть активные устройства и отозвать потерянное или неподконтрольное? |
Как проверить безопасный чат перед внедрением?
-
Определите модель размещения. Зафиксируйте, где должны находиться сервер, история сообщений, файлы и резервные копии.
-
Проверьте способы входа. Уточните доступные методы аутентификации, возможность единого входа и порядок отзыва доступа.
-
Проверьте управление пользователями. Создайте тестовые роли, группы и учетные записи, затем проверьте изменение прав и отключение пользователя.
-
Проверьте историю и файлы. Уточните, где они хранятся, можно ли управлять сроками хранения и что происходит после удаления пользователя.
-
Проверьте устройства. Посмотрите, можно ли увидеть активные подключения и отозвать доступ с потерянного или неподконтрольного устройства.
-
Проверьте аудит. Убедитесь, что необходимые для вашей организации события фиксируются и доступны ответственным администраторам.
Безопасный чат для компании: что особенно важно?
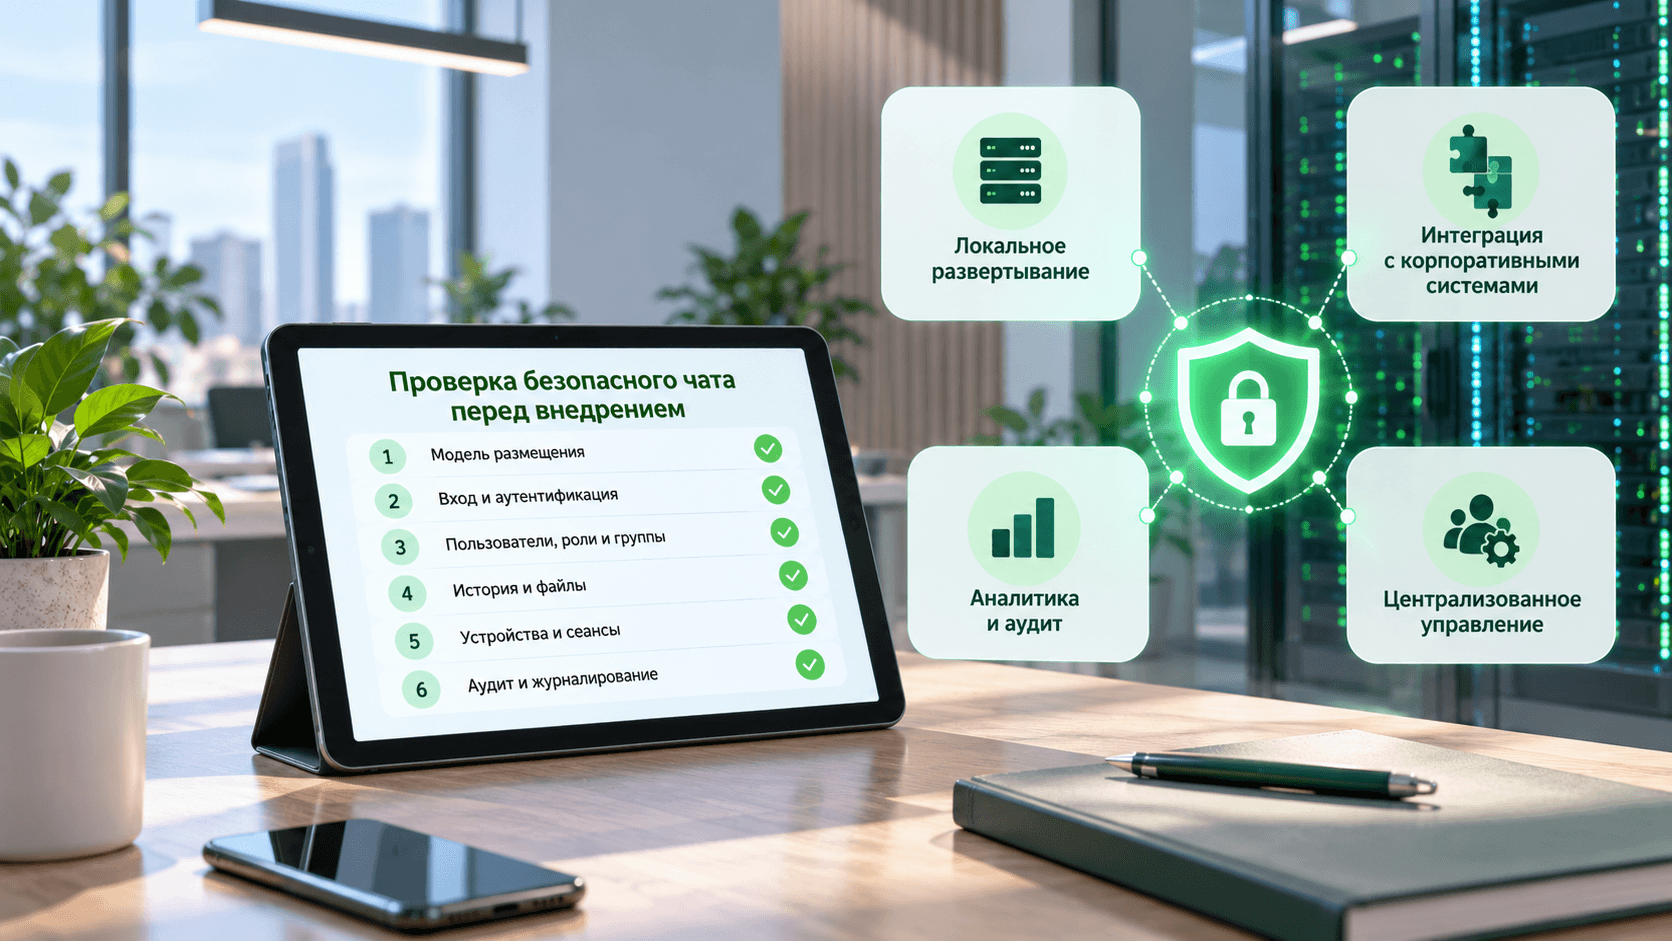
Для бизнеса безопасный чат нужно оценивать не только как средство общения, но и как часть ИТ-инфраструктуры. В корпоративном контексте важны четыре блока: модель развертывания, управление пользователями, аудит и интеграция с существующими системами.
В качестве примера корпоративного решения с локальным развертыванием можно рассматривать TrueConf Server. Платформа разворачивается внутри инфраструктуры организации и объединяет корпоративный мессенджер, видеозвонки и конференции в едином контуре. Такой подход может быть уместен для компаний, которым важно размещать коммуникации внутри собственного ИТ-периметра и не выносить рабочие данные во внешний облачный сервис.
TrueConf Server отличается от обычного защищенного мессенджера тем, что чат, видеосвязь и управление пользователями работают в одной корпоративной серверной среде.
Развертывание на своих серверах
Локальное развертывание дает компании больше контроля над тем, где хранится переписка, кто обслуживает систему и как управляются резервные копии. Если организации важно размещать коммуникации внутри своего периметра, безопасный чат должен поддерживать локальную или сопоставимую модель размещения.
Интеграция с ИТ-инфраструктурой
Для корпоративного использования безопасный чат желательно интегрировать с каталогами пользователей, системами авторизации, календарями и внутренними службами. Такая интеграция снижает число ручных настроек доступа и упрощает подключение пользователей через существующую ИТ-среду.
Контроль действий и аудит
Если компания регулирует доступ к рабочим каналам связи, безопасный чат должен поддерживать журналирование входов, изменений настроек, управления группами и подключения устройств. Аудит особенно важен для организаций, где коммуникации связаны с внутренними правилами безопасности и контролем доступа.
Управление в корпоративной среде
При выборе безопасного чата компании стоит отдельно зафиксировать:
-
Кто управляет инфраструктурой?
-
Кто имеет доступ к данным и административной панели?
-
Как удаляются пользователи?
-
Как настраивается хранение истории?
-
Как контролируются устройства и группы?
-
Как фиксируются действия администраторов?
| Модель | Сильная сторона | Что учитывать |
|---|---|---|
| Облачный чат | Быстрый запуск и меньше инфраструктурных задач для компании | Размещение данных и зависимость от инфраструктуры поставщика |
| Локальный чат | Контроль серверной инфраструктуры и размещения данных | Развертывание, обновления, резервное копирование и администрирование |
Примечание 4. Локальное развертывание не автоматически делает чат безопаснее.
Собственный сервер увеличивает контроль над инфраструктурой, но одновременно передает организации ответственность за настройку, обновления, резервное копирование, учетные записи и защиту самого сервера. Модель развертывания нужно выбирать вместе с операционной моделью безопасности, а не отдельно от нее.
TrueConf Server
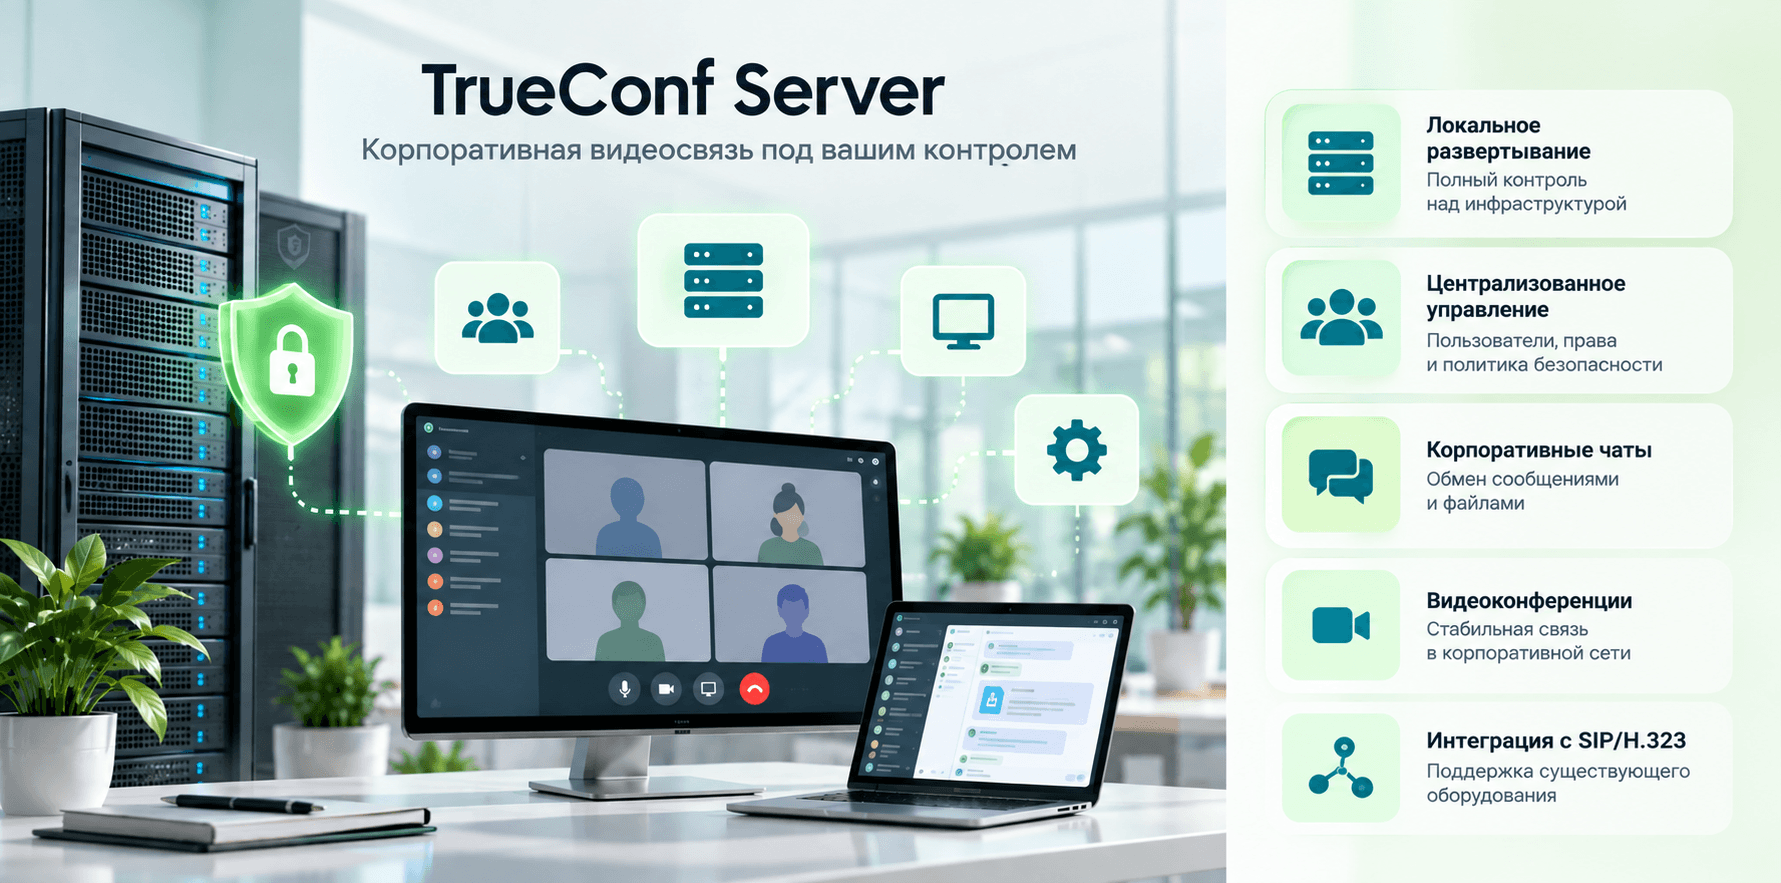
Лучше всего подходит для: организаций, которым нужен корпоративный чат внутри собственной коммуникационной инфраструктуры и важно объединить сообщения, аудио- и видеосвязь в одной серверной системе.
Сильные стороны: локальное серверное развертывание, корпоративные чаты и каналы, единая адресная книга, синхронизация переписки между авторизованными устройствами, видеозвонки и конференции, а также взаимодействие с SIP/H.323-инфраструктурой.
Ограничения: локальное развертывание требует собственной инфраструктуры и администрирования. Если организации нужен только простой личный мессенджер без корпоративного управления и видеосвязи, серверная система может быть избыточной.
Граница выбора: TrueConf Server имеет смысл рассматривать прежде всего тогда, когда чат должен быть управляемой частью корпоративной коммуникационной среды, а не отдельным приложением для обмена сообщениями.
Расширьте границы возможностей вместе с Труконф!
Заключение
Безопасный чат — это не просто удобный мессенджер с заявленной конфиденциальностью. Оценивать такой продукт следует по конкретным параметрам: как реализовано шифрование сообщений, где хранятся данные, какие способы аутентификации доступны, поддерживаются ли роли и аудит, а также соответствует ли модель развертывания требованиям пользователя или организации.
Для личного использования безопасный чат нужен прежде всего для защиты переписки, файлов и звонков. Для бизнеса он становится элементом управляемой ИТ-среды, в которой критически важны администрирование, контроль доступа, хранение данных и управление пользователями. Чем выше ценность информации, передаваемой в переписке, тем менее оправдан выбор чата только по популярности, интерфейсу или привычности использования.
Часто задаваемые вопросы
Что делает чат безопасным?
Безопасность чата определяется сочетанием шифрования, защиты хранилища, аутентификации, управления доступом и контроля устройств. В корпоративном сценарии TrueConf Server дополнительно позволяет разместить коммуникационную систему в инфраструктуре организации и централизованно управлять пользователями.
Достаточно ли одного сквозного шифрования?
Нет. Сквозное шифрование защищает содержимое переписки, но не решает самостоятельно вопросы защиты учетных записей, устройств, хранения данных и административного доступа. При оценке TrueConf и других корпоративных решений эти уровни защиты нужно рассматривать вместе.
Чем безопасный чат отличается от обычного мессенджера?
Безопасный чат оценивается не только по функциям общения, но и по защите данных, управлению пользователями, устройствами и правилами хранения. TrueConf Server относится к корпоративным решениям, где чат работает как часть централизованно управляемой коммуникационной системы.
Что лучше для компании: облачный или локальный безопасный чат?
Облачное решение обычно проще запустить, а локальное дает организации больше контроля над серверной инфраструктурой и размещением данных. TrueConf Server можно рассматривать, если компании требуется локальное развертывание и самостоятельное управление корпоративной коммуникационной средой.
Может ли безопасный чат работать внутри локальной сети?
Да, если платформа поддерживает серверное развертывание внутри инфраструктуры организации. TrueConf Server рассчитан на локальное размещение и может использоваться для корпоративных коммуникаций внутри собственной сетевой среды компании.
Что нужно проверить перед внедрением безопасного чата?
Нужно проверить модель развертывания, защиту сообщений и файлов, аутентификацию, управление пользователями, устройства, историю и административные возможности. При оценке TrueConf Server также важно определить требования к собственной серверной инфраструктуре и существующей корпоративной среде.
Как понять, что корпоративный чат действительно безопасен?
Нужно проверить не одно заявление о шифровании, а всю модель защиты: передачу и хранение данных, аутентификацию, права, устройства, аудит и административные возможности. При оценке TrueConf Server эти параметры стоит сопоставлять с требованиями конкретной организации к корпоративной коммуникационной среде.


